网关ARP攻击防御配置指南
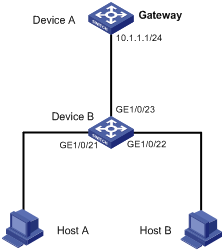
ARP(地址解析协议)攻击是局域网中常见的网络攻击手段,攻击者通过伪造ARP报文,篡改网关或主机的ARP表项,导致网络中断或数据被窃听。作为网络出口的网关设备,其ARP表项的稳定性直接关系到整个网络的可用性。因此,在网关上配置有效的ARP攻击防御机制至关重要。
一、ARP攻击原理与危害
ARP协议设计之初缺乏安全验证,任何主机都可以发送ARP应答,声称某个IP地址对应的MAC地址发生了变化。攻击者通常采用以下方式:
- 网关欺骗:伪造网关IP对应的MAC地址,使内网主机将数据发送到攻击者主机。
- 主机欺骗:伪造其他主机的ARP应答,导致网关或主机误将数据发送给攻击者。
- ARP泛洪:发送大量ARP报文,耗尽网关的ARP表资源,引发拒绝服务。
这些攻击会导致用户无法上网、敏感信息泄露、网络瘫痪等严重后果。
二、网关ARP防御的核心技术
针对ARP攻击,网关设备通常支持以下防御技术,可组合使用:
- ARP表项限制:限制每个接口或VLAN学习到的动态ARP表项数量,防止ARP泛洪攻击耗尽资源。
- ARP报文合法性检查:检查ARP报文的源IP和源MAC是否与DHCP snooping绑定表或静态绑定表一致,丢弃非法报文。
- 动态ARP检测(DAI):结合DHCP snooping,对ARP报文进行深度检测,只允许合法的ARP请求和应答通过。
- ARP防网关欺骗:在网关设备上启用源MAC地址校验,确保网关自身的ARP广播使用真实的网关MAC地址,并阻止伪造网关的ARP报文。
- 静态ARP绑定:对关键主机或网关自身采用静态ARP绑定,避免动态学习带来的风险。
- ARP限速:限制单位时间内ARP报文的发送速率,抑制ARP扫描和泛洪。
三、网关ARP防御配置实例
以下以主流网络设备厂商(如华为、H3C、Cisco)的配置为例,说明网关侧的典型防御配置。
3.1 华为设备配置
`
# 启用DHCP Snooping功能
system-view
dhcp snooping enable
dhcp snooping trusted interface GigabitEthernet0/0/1 # 上联端口设为信任
启用动态ARP检测
arp anti-attack check user-bind enable
arp anti-attack check user-bind check-item ip-address mac-address
配置ARP表项限制
interface Vlanif10
arp limit 50 # 限制动态ARP表项数量
配置ARP限速
arp anti-attack rate-limit enable
arp anti-attack rate-limit 100 # 每秒最多100个ARP报文`
3.2 H3C设备配置
`
# 启用DHCP Snooping
dhcp snooping enable
interface GigabitEthernet1/0/1
dhcp snooping trust
启用ARP检测
arp detection enable
interface Vlan-interface10
arp detection trust # 信任端口(上联网关)
配置ARP报文限速
arp detection rate-limit 50`
3.3 Cisco设备配置
`
# 启用DHCP Snooping
ip dhcp snooping
ip dhcp snooping vlan 10
interface GigabitEthernet0/1
ip dhcp snooping trust
启用动态ARP检测
ip arp inspection vlan 10
interface GigabitEthernet0/2
ip arp inspection trust # 信任端口
配置ARP限速
ip arp inspection limit rate 50`
注意:不同厂商命令语法不同,配置时需参考对应设备的文档。
四、防御效果验证与维护
配置完成后,需验证防御效果:
- 使用
display arp anti-attack(华为)或show ip arp inspection(Cisco)查看统计信息。 - 模拟ARP攻击测试,确认非法报文被丢弃。
- 定期检查ARP表项,清除异常条目。
维护建议:
- 结合网络准入控制,确保只有合法用户接入。
- 定期更新DHCP Snooping绑定表,避免过期数据导致合法用户被误阻断。
- 在网关设备上启用日志功能,记录ARP攻击事件,便于审计和溯源。
五、
网关作为局域网的核心出口,其ARP安全直接决定网络的稳定性。通过部署ARP表项限制、动态ARP检测、ARP限速及静态绑定等组合策略,可以有效防御ARP欺骗和泛洪攻击。实际配置时需根据网络规模和设备型号选择合适的技术,并持续监控和优化,构建安全的网络环境。
如若转载,请注明出处:http://www.zhongcitys.com/product/44.html
更新时间:2026-09-21 17:04:13